
Invicti
Invicti คือแพลตฟอร์มด้าน Application Security (AppSec) ที่ช่วยให้องค์กรสามารถค้นหา ตรวจสอบ และจัดการช่องโหว่ใน Web Applications และ APIs ได้อย่างมีประสิทธิภาพ โดยผสานเทคโนโลยี DAST (Dynamic Application Security Testing) เข้ากับ Runtime Intelligence เพื่อช่วยให้ทีม Security และ Developer มองเห็นความเสี่ยงที่เกิดขึ้นกับระบบจริงได้อย่างชัดเจน Invicti ออกแบบมาเพื่อรองรับความซับซ้อนของการพัฒนา Software และ Application ในยุคดิจิทัล ช่วยตรวจสอบแอปพลิเคชันที่กำลังทำงานอยู่จริง พร้อมใช้ Proof-Based Scanning เพื่อยืนยันช่องโหว่และลดปัญหา False Positives ทำให้ทีมสามารถมุ่งเน้นไปที่ช่องโหว่ที่มีความสำคัญและส่งผลกระทบต่อธุรกิจจริง ด้วยความสามารถในการรวบรวมข้อมูลด้าน Security จากหลากหลายรูปแบบไว้ในแพลตฟอร์มเดียว Invicti ช่วยให้ทีมสามารถวิเคราะห์ Reachability, Exploitability และ Business Context เพื่อจัดลำดับความสำคัญของความเสี่ยง และวางแผนการแก้ไขได้อย่างตรงจุด Secure Applications. Reduce Risk. Build with Confidence. Invicti มุ่งมั่นในการช่วยให้องค์กรพัฒนาและใช้งาน Application ได้อย่างปลอดภัย ด้วยแนวทาง Continuous Application Security ที่เชื่อมโยงการตรวจสอบช่องโหว่เข้ากับกระบวนการพัฒนา เพื่อให้ทีมสามารถรับมือกับภัยคุกคามที่เปลี่ยนแปลงอยู่ตลอดเวลา พร้อมลดความเสี่ยงและสร้างความมั่นใจให้กับระบบธุรกิจ

ทุกสัญญาณด้านความปลอดภัย รวมเป็นหนึ่งเดียวด้วย Runtime Intelligence
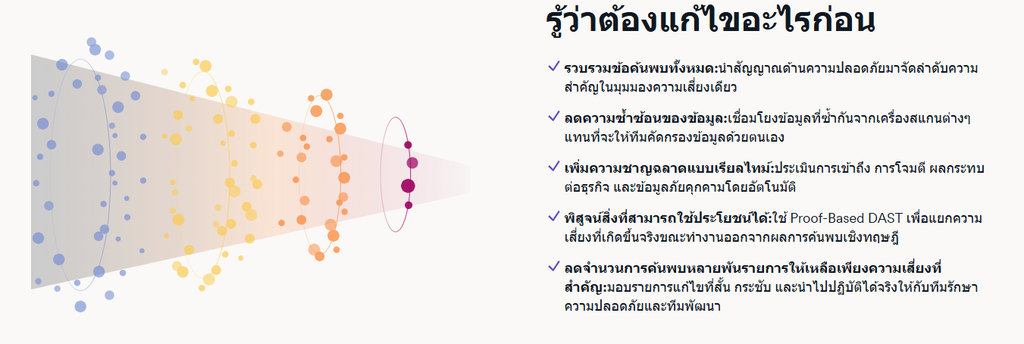
Invicti รวบรวมข้อมูลและผลการตรวจสอบด้านความปลอดภัยทั้งหมดไว้ในมุมมองเดียว พร้อมวิเคราะห์ Runtime Reachability, Exploitability และบริบททางธุรกิจ เพื่อช่วยจัดลำดับความสำคัญของช่องโหว่ที่ตรวจพบจาก Static Analysis ช่วยให้ทีม Security มองเห็นว่า ช่องโหว่ใดมีความเสี่ยงและมีผลกระทบต่อระบบจริง เพื่อให้สามารถโฟกัสกับประเด็นสำคัญและจัดการความเสี่ยงได้อย่างมีประสิทธิภาพ
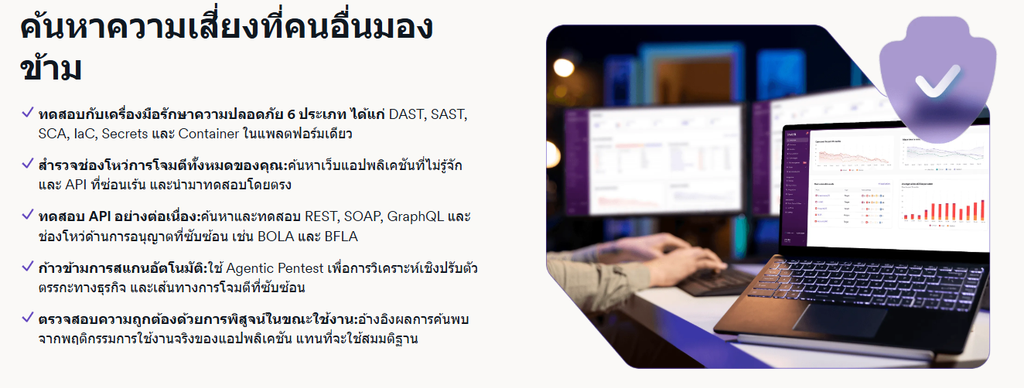
ทดสอบแอปพลิเคชันในแบบเดียวกับที่ผู้โจมตีใช้
ได้รับการยืนยันจาก Miercom ว่าเป็นหนึ่งในโซลูชัน DAST ที่มีความแม่นยำสูงในอุตสาหกรรม ช่วยตรวจสอบ Web Application และ API ที่กำลังทำงานอยู่จริง พร้อมตรวจสอบและยืนยันช่องโหว่ด้วยเทคโนโลยี Proof-Based Scanning
ช่วยให้ทีม Developer มุ่งเน้นไปที่ช่องโหว่ที่มีความเสี่ยงต่อธุรกิจจริง ลดเวลาที่ต้องใช้ในการตรวจสอบผลลัพธ์ที่ไม่สำคัญ และสามารถจัดการกับช่องโหว่ที่ส่งผลกระทบต่อระบบได้อย่างตรงจุด
รูปแบบใหม่ของ Agentic Pentesting
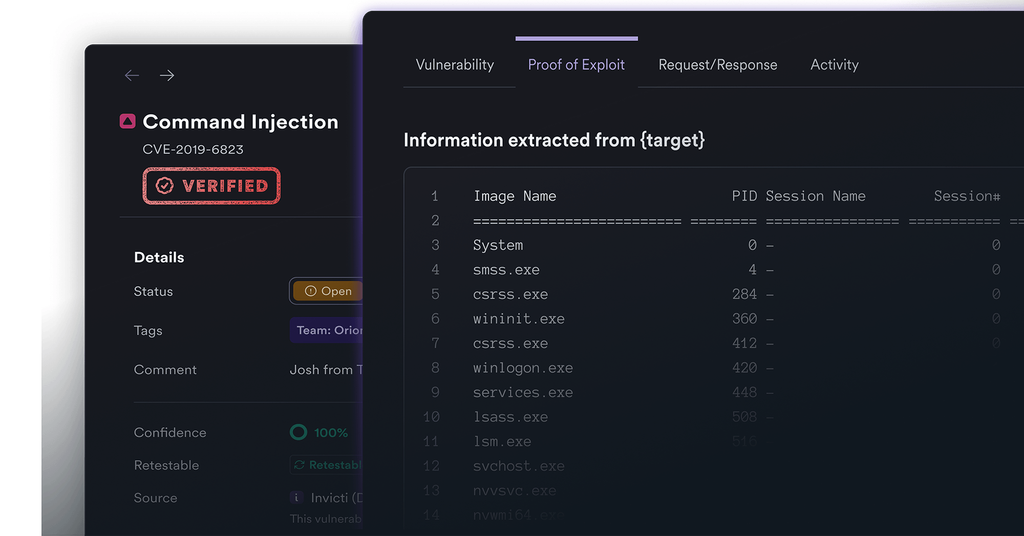
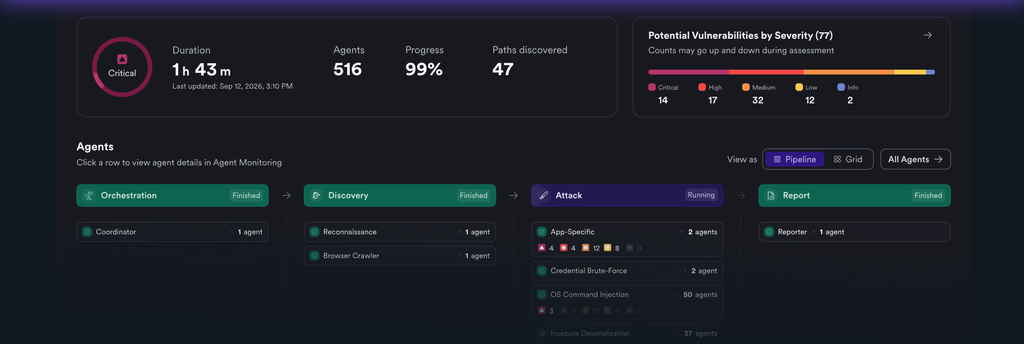
พบกับ Octo Agentic Pentester ที่ขับเคลื่อนด้วยเทคโนโลยี DAST ของ Invicti ช่วยดำเนินการทดสอบความปลอดภัยของแอปพลิเคชัน พร้อมจัดทำรายงานผลได้ภายใน 24 ชั่วโมง ด้วยค่าบริการ 500 ดอลลาร์สหรัฐหรือน้อยกว่า Octo ช่วยให้การทดสอบเจาะระบบมีความรวดเร็วและเข้าถึงได้ง่ายยิ่งขึ้น พร้อมช่วยค้นหาและประเมินช่องโหว่ของ Web Application และ API เพื่อให้ทีมสามารถรับทราบความเสี่ยงและดำเนินการแก้ไขได้อย่างรวดเร็ว
รวมทุกโซลูชันด้านความปลอดภัยของแอปพลิเคชันไว้ในที่เดียว
แพลตฟอร์ม AppSec ครบวงจรในหนึ่งเดียว ลด Noise เพิ่มความแม่นยำ
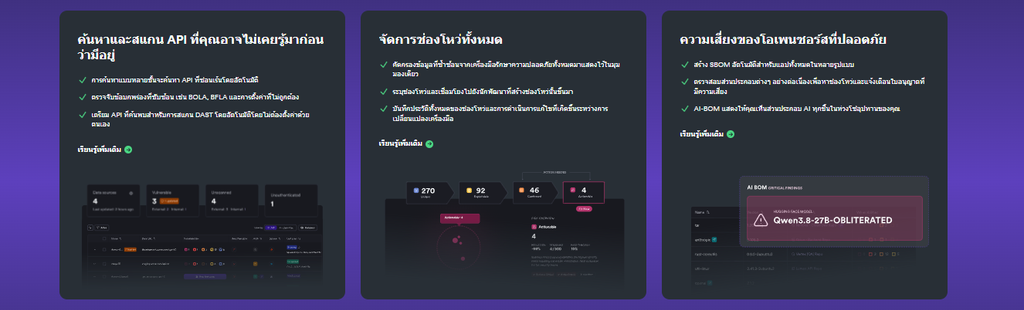
รวมความสามารถด้าน Application Security (AppSec) ไว้ในแพลตฟอร์มเดียว พร้อมใช้เทคโนโลยี Runtime Intelligence เพื่อระบุความเสี่ยงที่เกิดขึ้นจริงและสามารถถูกโจมตีได้ ช่วยให้ทีม Developer มุ่งเน้นและแก้ไขช่องโหว่ที่มีความสำคัญได้รวดเร็วยิ่งขึ้น
ด้วยข้อมูลด้านความปลอดภัยที่รวมอยู่ในมุมมองเดียว ทีม Security สามารถแยกแยะความเสี่ยงที่ควรให้ความสำคัญ ลด Security Noise และทำงานร่วมกับทีมพัฒนาได้อย่างมีประสิทธิภาพมากขึ้น
เลิกยุ่งยากกับเครื่องมือ AppSec ที่ซับซ้อน
ยกระดับการรักษาความปลอดภัยของ Application ด้วยแพลตฟอร์ม AppSec ที่รวมทุกความสามารถไว้ในที่เดียว ช่วยให้ทีมมองเห็นความเสี่ยงที่สำคัญและจัดการช่องโหว่ได้อย่างรวดเร็วและมีประสิทธิภาพ
การบริหารจัดการ Application Security ด้วย Invicti
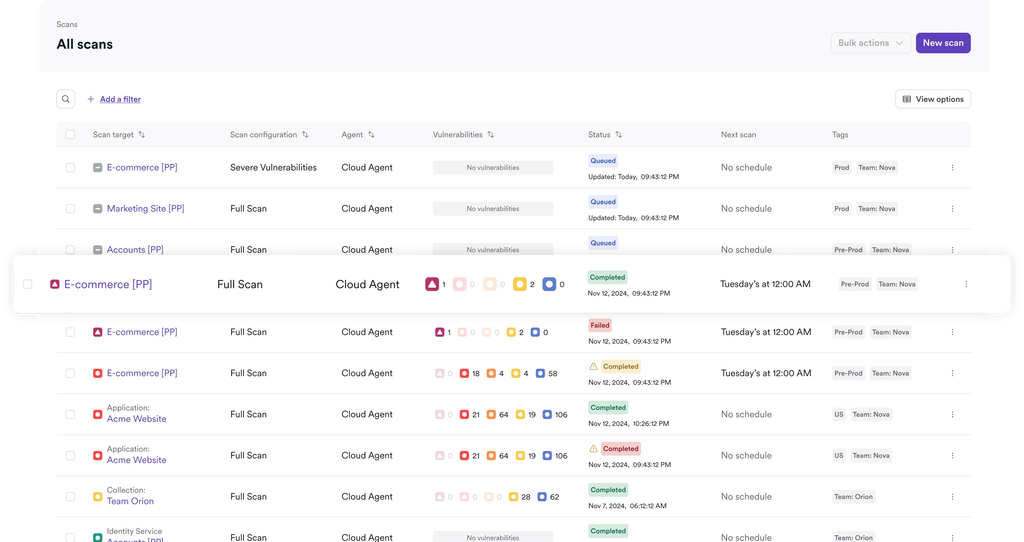
การทดสอบความปลอดภัยของ Application ในปัจจุบันสร้างผลการตรวจพบช่องโหว่จำนวนมาก ซึ่งอาจเกินกว่าที่ทีม Security จะสามารถตรวจสอบและดำเนินการได้ทั้งหมด Invicti ช่วยลดความซับซ้อนและจัดการกับข้อมูลที่ไม่จำเป็น ด้วยแพลตฟอร์ม Application Security แบบ DAST-first ที่ออกแบบมาเพื่อยืนยันความเสี่ยงที่เกิดขึ้นจริง รวมข้อมูลด้าน Security ไว้ในมุมมองเดียว และช่วยให้ทีมสามารถแก้ไขช่องโหว่ได้รวดเร็วยิ่งขึ้น
ด้วยเทคโนโลยี Proof-Based Scanning และ Proof-Based Application Security Posture Management (ASPM) Invicti รวมความสามารถด้าน Dynamic Application Security Testing (DAST), API Security, Static Application Security Testing (SAST), Software Composition Analysis (SCA), Container Security รวมถึงข้อมูลจาก Security Tools ภายนอก ไว้ในแพลตฟอร์มเดียว
ช่วยให้ทีมสามารถมองเห็นภาพรวมของความเสี่ยงด้าน Application Security ได้อย่างครบถ้วน พร้อมใช้ Runtime Validation เพื่อช่วยระบุช่องโหว่ที่ผู้โจมตีสามารถเข้าถึงและใช้ประโยชน์ได้จริง ทำให้ทีมสามารถจัดลำดับความสำคัญและมุ่งเน้นการแก้ไขช่องโหว่ที่มีความเสี่ยงต่อระบบและธุรกิจได้อย่างตรงจุด
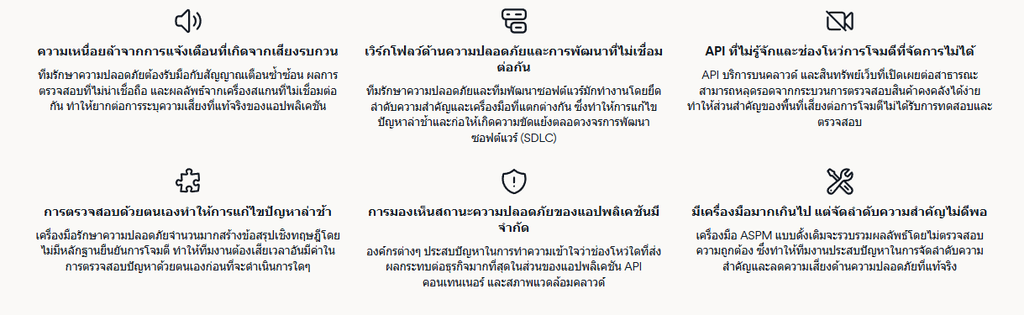
การบริหารจัดการ AppSec ยากกว่าที่เคย
แนวทางการจัดการความปลอดภัยของแอปพลิเคชันโดยยึด DAST เป็นหลัก
Invicti ใช้แนวทาง DAST เป็นหลัก เพราะการทดสอบขณะรันไทม์ให้ภาพที่ชัดเจนที่สุดว่าผู้โจมตีสามารถเข้าถึงอะไรได้บ้างในสภาพแวดล้อมจริง แทนที่จะพึ่งพาเฉพาะผลการค้นพบเชิงทฤษฎีจากโค้ดแอปพลิเคชัน Invicti ช่วยให้ทีมระบุช่องโหว่ที่เปิดเผยและสามารถใช้ประโยชน์ได้ในแอปพลิเคชันและ API ที่กำลังทำงานอยู่
หัวใจหลักของแพลตฟอร์มนี้คือการสแกนโดยใช้หลักฐาน ซึ่งจะระบุช่องโหว่ด้านความปลอดภัยและการตั้งค่าที่ไม่ถูกต้องที่สามารถเข้าถึงได้ และตรวจสอบช่องโหว่ทั่วไปจำนวนมากได้อย่างปลอดภัยด้วยหลักฐานการโจมตี นักพัฒนาจะได้รับผลการค้นพบที่ได้รับการสนับสนุนจากหลักฐาน ในขณะที่ทีมรักษาความปลอดภัยจะมั่นใจได้ว่าความพยายามในการแก้ไขมุ่งเน้นไปที่ความเสี่ยงด้านความปลอดภัยที่แท้จริง
ASPM ของ Invicti ขยายแนวทางนี้โดยการรวมผลการค้นพบจาก DAST, SAST, SCA, ความปลอดภัยของคอนเทนเนอร์, การทดสอบ API และเครื่องมือรักษาความปลอดภัยของบุคคลที่สามไว้ในแพลตฟอร์มเดียว ผลการค้นพบจะถูกทำให้เป็นมาตรฐาน เชื่อมโยง และจัดลำดับความสำคัญ เพื่อให้ทีมสามารถปรับปรุงการคัดกรองและจัดการความปลอดภัยของแอปพลิเคชันจากมุมมองการปฏิบัติงานเดียว
ผลลัพธ์ที่ได้คือวิธีการจัดการความปลอดภัยของแอปพลิเคชันที่มีประสิทธิภาพมากขึ้น – ลดความซับซ้อน ประเมินความเสี่ยงได้เร็วขึ้น และจัดลำดับความสำคัญได้ชัดเจนยิ่งขึ้น
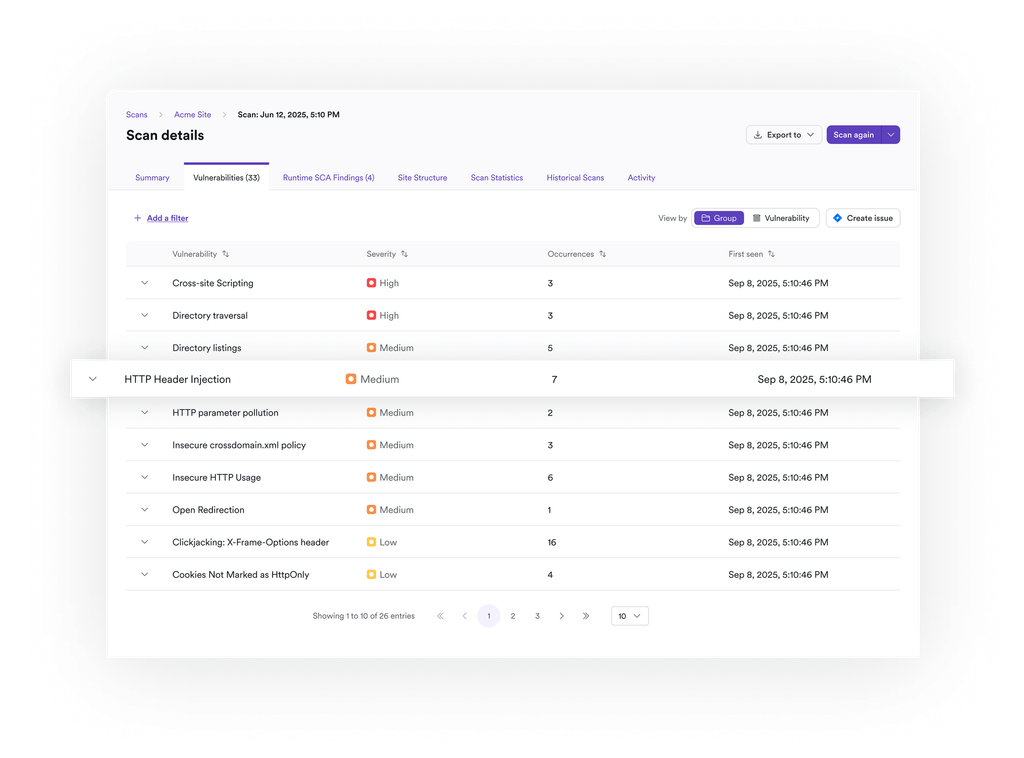
ค้นหาและรักษาความปลอดภัยให้กับช่องโหว่การโจมตีที่แท้จริงของคุณ
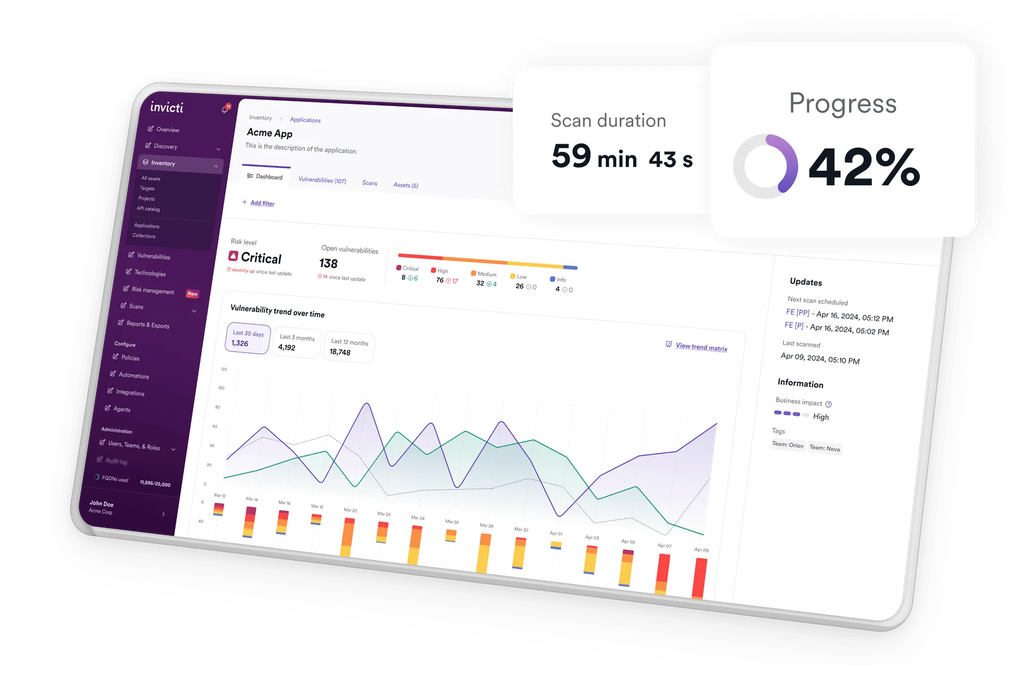
แอปพลิเคชันในปัจจุบันพึ่งพา API, บริการ, สถาปัตยกรรมแอปพลิเคชันบนคลาวด์ และฟังก์ชันแบบกระจายศูนย์เป็นอย่างมาก ซึ่งสามารถหลุดรอดจากการตรวจสอบสินทรัพย์แบบดั้งเดิมได้ง่าย หากไม่พบสินทรัพย์เหล่านั้น ก็ไม่น่าจะได้รับการทดสอบอย่างสม่ำเสมอ
Invicti ช่วยให้องค์กรต่างๆ สามารถระบุและประเมินเว็บแอปพลิเคชัน API และเอนด์พอยต์ต่างๆ ได้อย่างต่อเนื่องในสภาพแวดล้อมที่หลากหลาย ทีมงานสามารถค้นหาทรัพย์สินที่เสี่ยงต่อการถูกโจมตี นำมาใช้ในขั้นตอนการทดสอบ และรักษาความสามารถในการมองเห็นได้อย่างต่อเนื่องแม้ว่าพื้นที่เสี่ยงต่อการโจมตีจะเปลี่ยนแปลงไปก็ตาม
แนวทางการค้นหาและทดสอบแบบครบวงจรนี้ช่วยให้ทีมรักษาความปลอดภัยได้รับประโยชน์ดังนี้:
- ระบุสินทรัพย์บนเว็บที่ไม่เป็นที่รู้จักหรือถูกลืม
- ค้นพบ API ที่ขยายช่องโหว่การโจมตี
- รักษาขอบเขตการทดสอบที่กว้างขึ้นในสภาพแวดล้อมต่างๆ
- ลดจุดบอดในโปรแกรมรักษาความปลอดภัยแอปพลิเคชัน
- เสริมสร้างการควบคุมความปลอดภัยทั่วทั้งระบบนิเวศ AppSec
ด้วยการผสานการค้นหาทรัพย์สินเข้ากับระบบอัตโนมัติและการทดสอบความปลอดภัย Invicti ช่วยให้องค์กรต่างๆ สามารถรักษาความปลอดภัยให้กับสิ่งที่มีอยู่จริงในระบบการผลิตได้มากขึ้น
ขจัดความไม่แน่นอนด้วยการสแกนแบบอิงหลักฐาน
เครื่องมือสแกนแบบดั้งเดิมมักบังคับให้ทีมต้องตรวจสอบผลลัพธ์ด้วยตนเองก่อนที่จะดำเนินการใดๆ ซึ่งทำให้การแก้ไขปัญหาช้าลง ลดความเชื่อมั่นของนักพัฒนา และสร้างภาระงานเพิ่มเติมให้กับทีมรักษาความปลอดภัยทางไซเบอร์ที่ทำงานหนักอยู่แล้ว
ระบบสแกนแบบอิงหลักฐานของ Invicti เปลี่ยนแปลงสิ่งนั้นโดยการตรวจสอบช่องโหว่ที่สามารถใช้ประโยชน์ได้หลายรายการโดยอัตโนมัติในระหว่างการทดสอบ แทนที่จะรายงานเฉพาะพฤติกรรมที่น่าสงสัย Invicti จะแสดงให้เห็นถึงความสามารถในการใช้ประโยชน์ได้อย่างปลอดภัยและรวมหลักฐานทางเทคนิคไว้ในผลการค้นพบโดยตรง ซึ่งจะช่วยให้ทีมได้รับประโยชน์ดังนี้:
- มีความมั่นใจในผลการสแกนมากขึ้น
- ลดจำนวนผลลัพธ์ที่ผิดพลาดที่ต้องตรวจสอบด้วยตนเอง
- นักพัฒนาซอฟต์แวร์ยอมรับและแก้ไขปัญหาได้รวดเร็วยิ่งขึ้น
- การจัดลำดับความสำคัญของความเสี่ยงที่ได้รับการยืนยันให้ชัดเจนยิ่งขึ้น
- ตัวชี้วัดที่น่าเชื่อถือยิ่งขึ้นสำหรับการรายงานความปลอดภัยของแอปพลิเคชัน
การสแกนโดยอิงตามหลักฐานช่วยเปลี่ยนการจัดการช่องโหว่จากปัญหาที่เน้นปริมาณไปเป็นปัญหาการจัดลำดับความสำคัญตามความเสี่ยง ซึ่งยึดหลักหลักฐานแทนที่จะเป็นข้อสันนิษฐาน
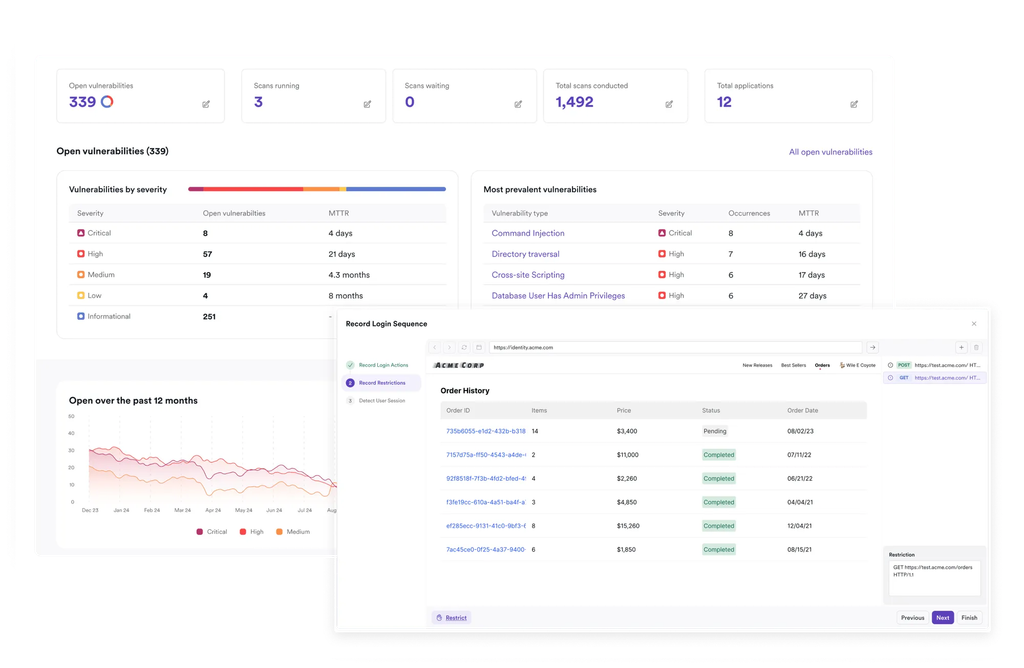
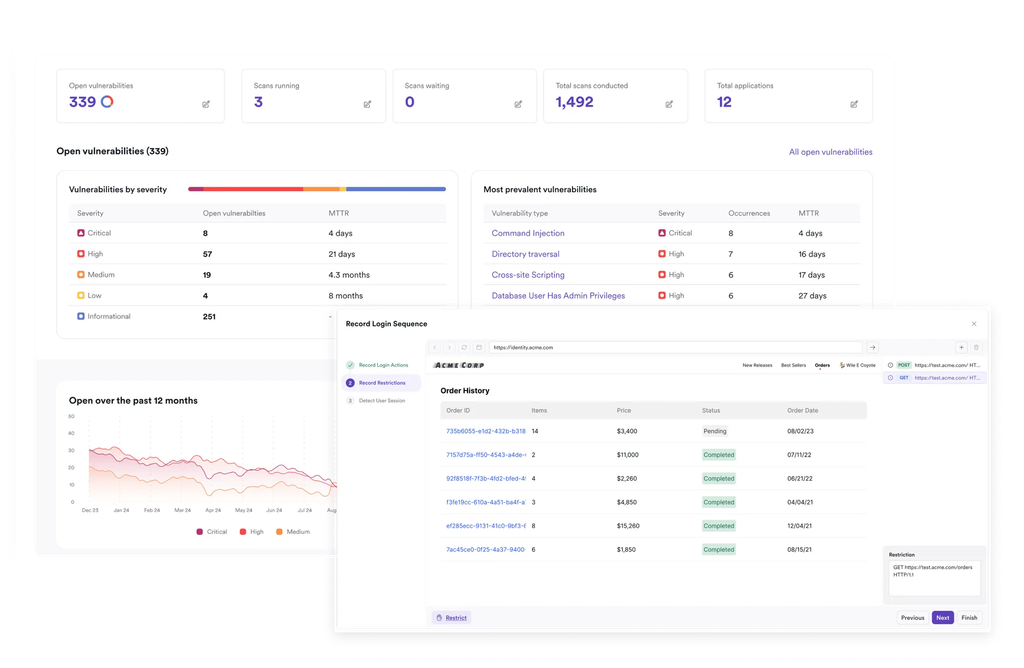
รวมศูนย์การมองเห็นความปลอดภัยของแอปพลิเคชันด้วย ASPM ที่อิงตามหลักฐาน
องค์กรส่วนใหญ่ใช้เครื่องมือ AppSec หลายอย่างอยู่แล้ว ความท้าทายอยู่ที่การนำผลการค้นพบเหล่านั้นมาแปลงเป็นความเข้าใจที่สอดคล้องกันเกี่ยวกับความเสี่ยง
โซลูชัน ASPM ที่อิงตามหลักฐานของ Invicti ช่วยให้ทีมต่างๆ สามารถรวมศูนย์และนำข้อมูลความปลอดภัยของแอปพลิเคชันไปใช้งานได้จริง โดยการรวบรวมผลการค้นหาจากเครื่องสแกน ที่เก็บข้อมูล ไปป์ไลน์ และระบบออกตั๋ว ผลการค้นหาจะถูกทำให้เป็นมาตรฐานและเชื่อมโยงกัน เพื่อให้ทีมสามารถลดการทำงานซ้ำซ้อนและมุ่งเน้นไปที่งานแก้ไขที่สำคัญได้
เนื่องจากแพลตฟอร์มนี้สร้างขึ้นบนหลักการ DAST เป็นหลักช่องโหว่ที่ผ่านการทดสอบขณะทำงานและการตรวจสอบความถูกต้องโดยใช้หลักฐานจึงให้บริบทเพิ่มเติมสำหรับการจัดลำดับความสำคัญ ทีมรักษาความปลอดภัยสามารถแยกแยะความแตกต่างระหว่างความเสี่ยงทางทฤษฎีและช่องโหว่ที่แสดงถึงความเสี่ยงในการใช้งานจริงได้
ด้วย Invicti ASPM องค์กรต่างๆ สามารถ:
- เชื่อมโยงผลการค้นพบจากเครื่องมือรักษาความปลอดภัยแอปพลิเคชันต่างๆ
- จัดลำดับความสำคัญตามความเสี่ยงต่อการถูกโจมตีและการเปิดเผยข้อมูล
- ติดตามความคืบหน้าการแก้ไขปัญหาในแต่ละทีม
- เพิ่มประสิทธิภาพในการมองเห็นภาพรวมของสถานะความเสี่ยงของแอปพลิเคชัน
- ลดความยุ่งยากในการดำเนินงานในขั้นตอนการทำงานของ AppSec
- สนับสนุนการประสานงานตลอดกระบวนการพัฒนา
ให้ความสำคัญกับความเสี่ยงที่สำคัญที่สุดเป็นอันดับแรก
ทีมรักษาความปลอดภัยไม่มีเวลาที่จะแก้ไขทุกอย่างพร้อมกัน การจัดการความปลอดภัยของแอปพลิเคชันที่มีประสิทธิภาพขึ้นอยู่กับการทำความเข้าใจว่าปัญหาใดที่ก่อให้เกิดความเสี่ยงสูงสุด ผลกระทบต่อธุรกิจ และโอกาสในการถูกโจมตีมากที่สุด
Invicti ผสานรวมการมองเห็นสถานะการทำงานแบบเรียลไทม์ การตรวจสอบความถูกต้องโดยใช้หลักฐาน และระบบปัญญาประดิษฐ์ (AI) ที่คาดการณ์ความเสี่ยง เพื่อช่วยให้ทีมจัดลำดับความสำคัญได้อย่างมีประสิทธิภาพมากขึ้น แทนที่จะมุ่งเน้นเฉพาะคะแนนความรุนแรง ทีมสามารถประเมินช่องโหว่ในบริบทของความสามารถในการถูกโจมตี การเปิดเผยสินทรัพย์ และความเสี่ยงของแอปพลิเคชันได้
การให้คะแนนความเสี่ยงเชิงคาดการณ์ยังช่วยให้องค์กรสามารถระบุสินทรัพย์บนเว็บที่มีความเสี่ยงได้ก่อนที่จะเริ่มการสแกน ทำให้ทีมสามารถมุ่งเน้นการทดสอบและการแก้ไขปัญหาในจุดที่น่าจะมีผลกระทบมากที่สุดได้อย่างมีประสิทธิภาพ แนวทางนี้ช่วยคุณได้ดังนี้:
- ลดเวลาที่ใช้ไปกับผลการวิจัยที่มีผลกระทบน้อย
- มุ่งเน้นการแก้ไขช่องโหว่ที่สามารถใช้ประโยชน์ได้
- เพิ่มประสิทธิภาพการทำงานระหว่างทีมรักษาความปลอดภัยแอปพลิเคชันและทีมพัฒนา
- จัดลำดับความสำคัญด้านความปลอดภัยให้สอดคล้องกับความเสี่ยงที่เกิดขึ้นจริง
- ลดความเสี่ยงด้านความปลอดภัยก่อนที่จะนำไปสู่เหตุการณ์ไม่พึงประสงค์
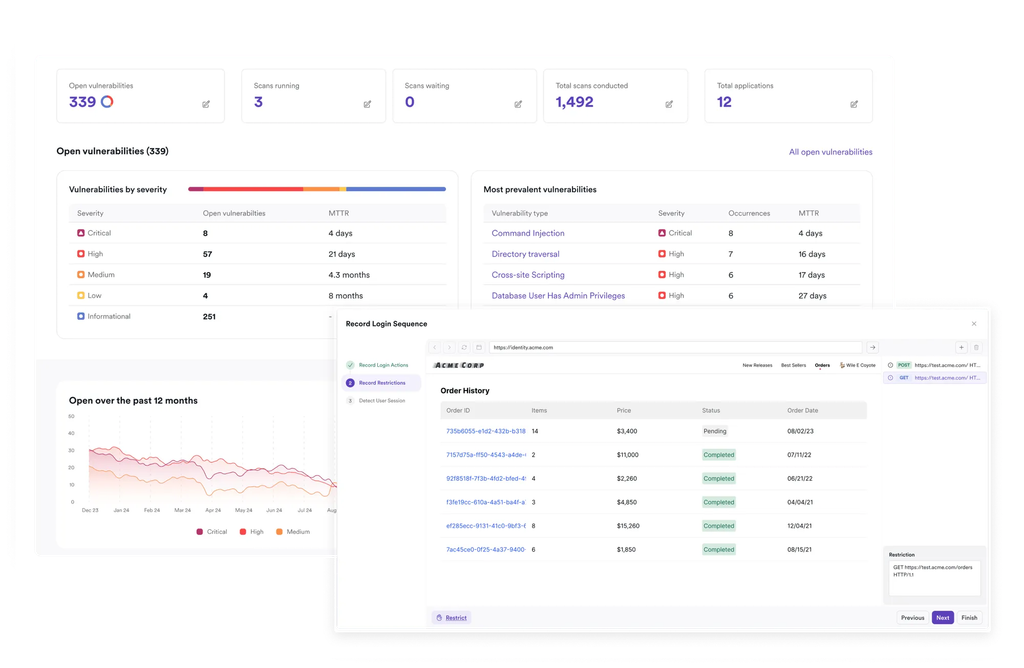
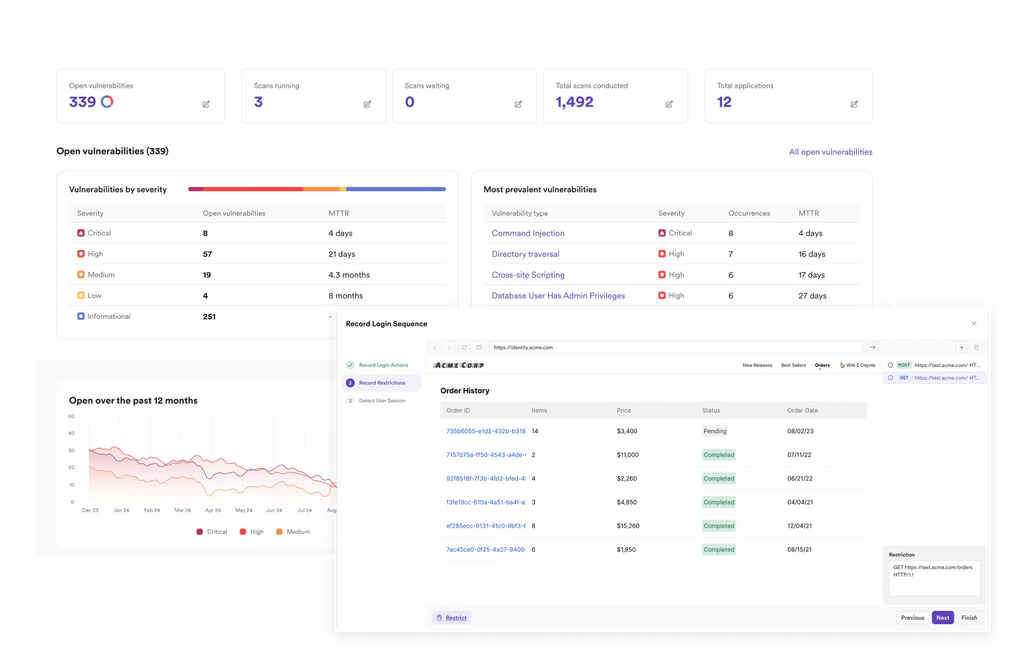
ขยายขอบเขตการครอบคลุมไปยังแอปพลิเคชัน, API, โค้ด และคอนเทนเนอร์
การรักษาความปลอดภัยของแอปพลิเคชันสมัยใหม่ต้องการการมองเห็นที่นอกเหนือไปจากแอปพลิเคชันที่กำลังทำงานอยู่เพียงอย่างเดียว ทีมงานยังต้องการข้อมูลเชิงลึกเกี่ยวกับซอร์สโค้ด ส่วนประกอบโอเพนซอร์ส API เวิร์กโหลดแบบคอนเทนเนอร์ และห่วงโซ่อุปทานซอฟต์แวร์ด้วย
Invicti ให้การครอบคลุมแบบครบวงจรในพื้นที่สำคัญ ๆ ของช่องโหว่การโจมตีแอปพลิเคชัน ซึ่งรวมถึง:
- DAST สำหรับเว็บแอปพลิเคชันและ API
- การค้นหา API และการทดสอบความปลอดภัยของ API
- SAST (การวิเคราะห์แบบคงที่)
- SCA แบบไดนามิกและแบบคงที่
- การสแกน IaC (โครงสร้างพื้นฐานในรูปแบบโค้ด)
- การรักษาความปลอดภัยของตู้คอนเทนเนอร์
- การผสานรวม CI/CD และเวิร์กโฟลว์ของนักพัฒนา
ด้วยการผสานการทดสอบขณะทำงานเข้ากับการครอบคลุมด้านความปลอดภัยของแอปพลิเคชันที่ครอบคลุมมากขึ้น Invicti ช่วยให้องค์กรต่างๆ สามารถจัดการความเสี่ยงในด้านเทคโนโลยีและเวิร์กโฟลว์ที่ขับเคลื่อนแอปพลิเคชันที่ปลอดภัยในยุคปัจจุบันได้
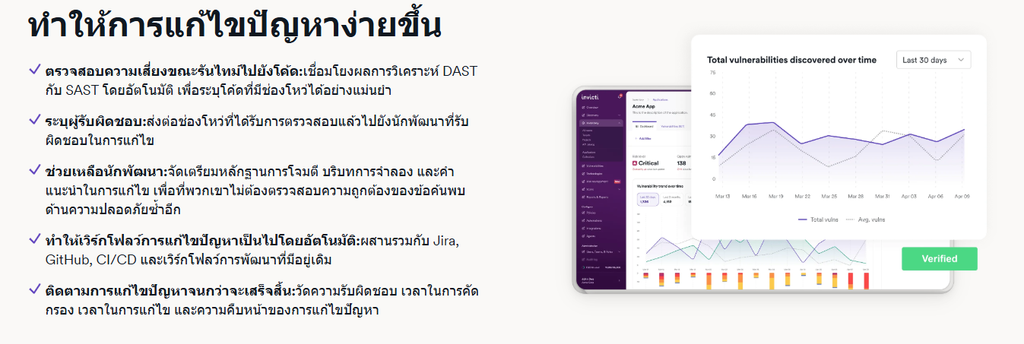
ช่วยให้นักพัฒนาแก้ไขปัญหาได้เร็วขึ้น
การค้นพบด้านความปลอดภัยจะมีคุณค่าก็ต่อเมื่อนำไปสู่การแก้ไขเท่านั้น Invicti ถูกออกแบบมาเพื่อช่วยให้ทีมพัฒนาสามารถดำเนินการได้อย่างรวดเร็ว โดยนำเสนอการค้นพบที่นำไปปฏิบัติได้จริง สามารถทำซ้ำได้ และบูรณาการเข้ากับเวิร์กโฟลว์ที่มีอยู่แล้ว
รายงานช่องโหว่โดยละเอียดประกอบด้วยหลักฐานทางเทคนิค การพิสูจน์การโจมตี (หากมี) คำแนะนำในการแก้ไข และบริบทที่เข้าใจง่ายสำหรับนักพัฒนา นอกจากนี้ ผลการค้นหายังสามารถส่งต่อไปยังระบบติดตามปัญหาและระบบ DevOps ได้โดยตรง เพื่อลดการส่งต่อข้อมูลด้วยตนเองระหว่างทีม ซึ่งจะช่วยคุณได้ดังนี้:
- ปรับปรุงความร่วมมือระหว่างฝ่ายความปลอดภัยและฝ่ายพัฒนาให้ดียิ่งขึ้น
- ลดความล่าช้าในการแก้ไขปัญหาที่เกิดจากผลการตรวจสอบที่ไม่ชัดเจน
- สนับสนุนการเขียนโค้ดที่ปลอดภัยและแนวทางการเขียนโค้ดที่ดีขึ้น
- ผสาน AppSec เข้ากับ SDLC อย่างเป็นธรรมชาติยิ่งขึ้น
- การแก้ไขปัญหาตะกรันโดยไม่เพิ่มแรงเสียดทานในการดำเนินงาน
เมื่อนักพัฒนาเชื่อมั่นในผลการตรวจสอบที่ได้รับ การแก้ไขปัญหาก็จะดำเนินไปได้เร็วขึ้น และโปรแกรมรักษาความปลอดภัยแอปพลิเคชันก็จะสามารถขยายขนาดได้ง่ายขึ้น
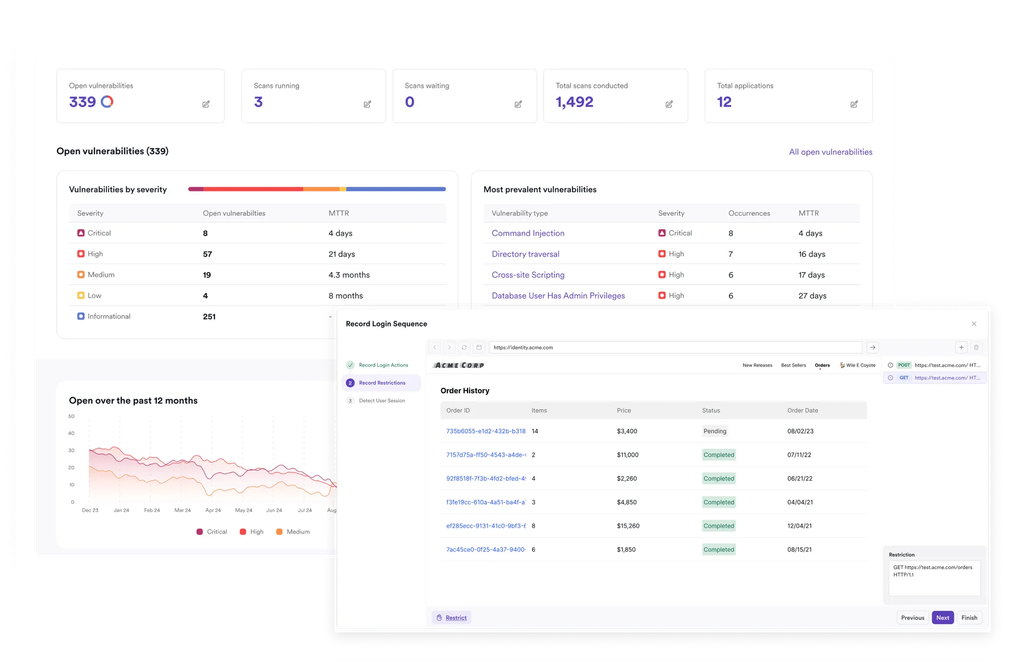
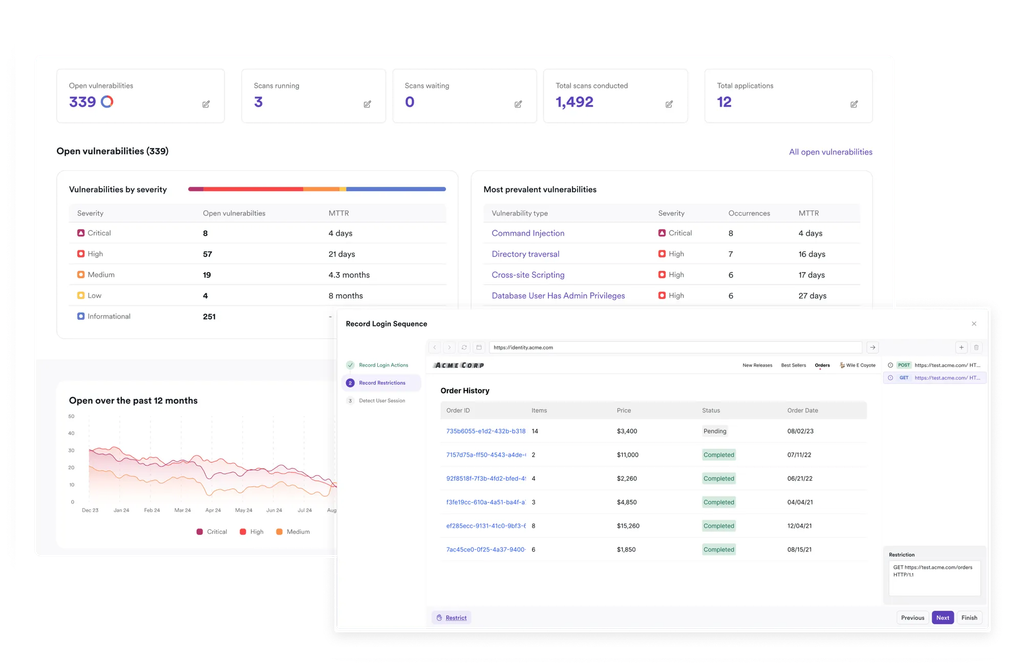
สนับสนุนกลยุทธ์ด้านความปลอดภัย การปฏิบัติตามกฎระเบียบ และการรายงาน
การจัดการความปลอดภัยของแอปพลิเคชันไม่ได้หมายถึงแค่การค้นหาช่องโหว่เท่านั้น ผู้นำด้านความปลอดภัยยังต้องแสดงให้เห็นถึงความครอบคลุม ติดตามความคืบหน้า สนับสนุนการปฏิบัติตามข้อกำหนด และพิสูจน์ให้เห็นว่าแนวปฏิบัติด้านความปลอดภัยกำลังดีขึ้นเรื่อย ๆ
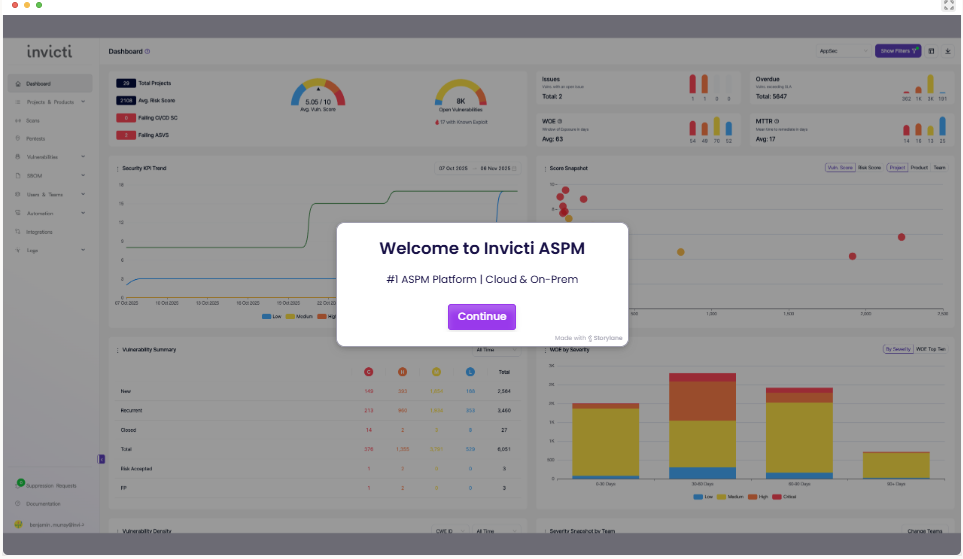
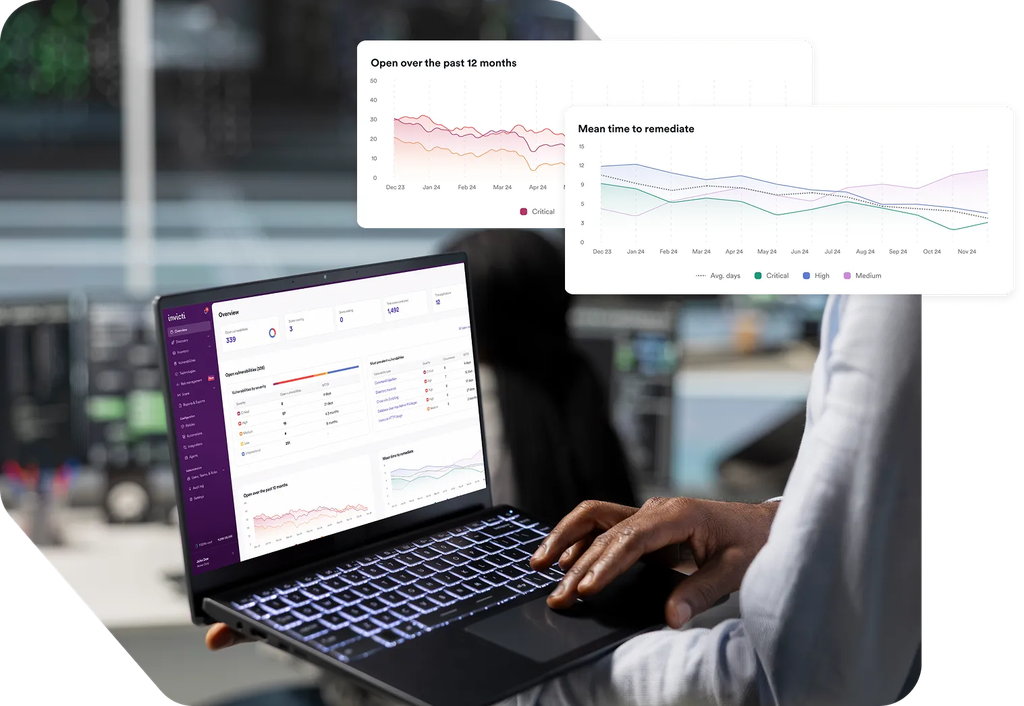
Invicti ช่วยให้ทีมเชื่อมโยงกิจกรรมด้านความปลอดภัยของแอปพลิเคชัน (AppSec) เข้ากับภาพรวมระดับโปรแกรมด้วยแดชบอร์ด รายงาน ตัวชี้วัด และการติดตามการแก้ไขปัญหา ทีมสามารถตรวจสอบแนวโน้มความเสี่ยง ระบุปัญหาด้านความปลอดภัยที่เกิดขึ้นซ้ำๆ และแสดงความคืบหน้าให้ผู้มีส่วนได้ส่วนเสียเห็นได้
สิ่งนี้สนับสนุนกลยุทธ์ด้านความปลอดภัยและข้อกำหนดด้านการปฏิบัติตามกฎระเบียบในวงกว้าง รวมถึงโปรแกรมที่สอดคล้องกับแนวทางของ OWASP ข้อกำหนดของ PCI ความคาดหวังของ GDPR และการควบคุมความปลอดภัยภายในองค์กร
ด้วยการรายงานที่ชัดเจนยิ่งขึ้น ทีมงานสามารถตัดสินใจได้ดีขึ้น ชี้แจงเหตุผลในการลงทุนด้านความปลอดภัยของแอปพลิเคชัน และแสดงให้เห็นถึงความคืบหน้าอย่างเป็นรูปธรรมในการลดความเสี่ยงที่แท้จริงของแอปพลิเคชัน
ออกแบบมาเพื่อทีมรักษาความปลอดภัยแอปพลิเคชันยุคใหม่
CISO และผู้นำด้านความปลอดภัย : รับรู้ภาพรวมความเสี่ยงของแอปพลิเคชันได้ชัดเจนยิ่งขึ้นด้วยรายงานแบบรวมศูนย์ ผลการตรวจสอบที่ผ่านการตรวจสอบแล้ว และครอบคลุมแอปพลิเคชัน API และห่วงโซ่อุปทานซอฟต์แวร์ในวงกว้างขึ้น
วิศวกรและทีมรักษาความปลอดภัยแอปพลิเคชัน : ลดสัญญาณรบกวน เชื่อมโยงข้อมูลที่ค้นพบ และจัดลำดับความสำคัญของความเสี่ยงที่แท้จริงด้วยการตรวจสอบความถูกต้องโดยใช้หลักฐาน เวิร์กโฟลว์ตามความเสี่ยง และการมองเห็นช่องโหว่ที่สามารถถูกโจมตีได้โดยใช้ DAST เป็นหลัก
นักพัฒนา : รับข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง พร้อมหลักฐานที่ชัดเจนและคำแนะนำในการแก้ไขปัญหาโดยตรงในเครื่องมือและขั้นตอนการทำงานที่คุณใช้อยู่แล้ว
ทีม DevSecOps : ผสานการทดสอบ ระบบอัตโนมัติ และการจัดการความเสี่ยงเข้ากับไปป์ไลน์ CI/CD โดยไม่ทำให้การส่งมอบซอฟต์แวร์ช้าลงหรือเพิ่มภาระงานด้วยตนเอง
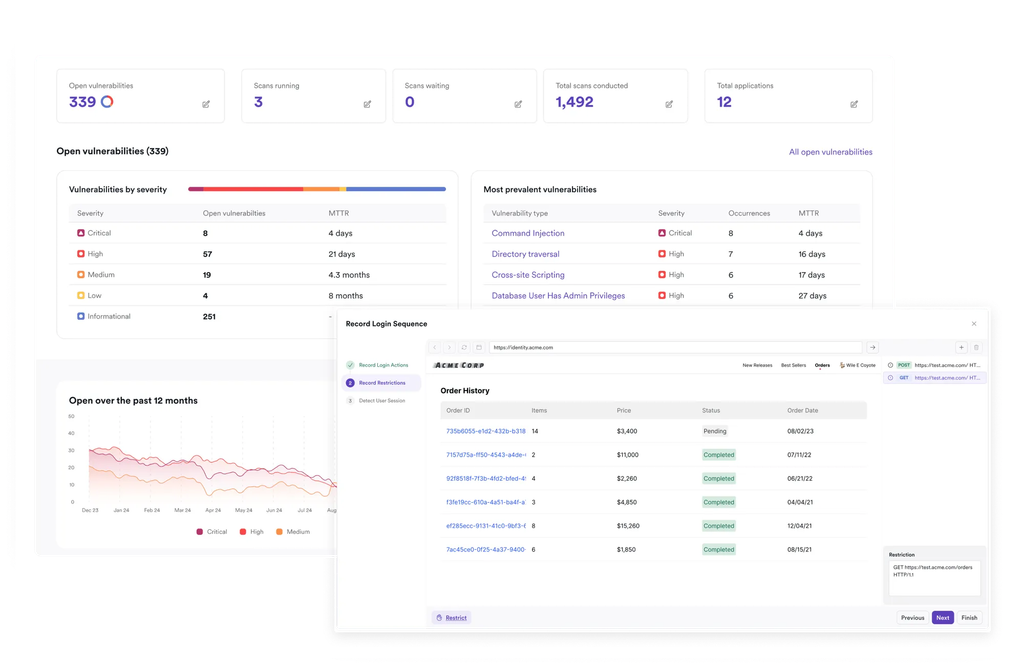
การทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก (DAST)
การปกป้องที่ปรับแต่งได้: ตั้งแต่ธุรกิจขนาดเล็กไปจนถึงองค์กรขนาดใหญ่ ตั้งแต่ไอทีไปจนถึงโอที
DAST (Dynamic Application Security Testing) คืออะไร?
คำว่าการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก (DAST) หมายถึง การทดสอบความปลอดภัยที่ดำเนินการกับแอปพลิเคชันที่กำลังทำงานอยู่ ไม่ใช่โค้ดแบบคงที่ เป้าหมายของการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิกคือการค้นหาและแสดงรายการช่องโหว่ด้านความปลอดภัยและการตั้งค่าที่ไม่ถูกต้อง โปรดทราบว่า คำว่า DAST สามารถใช้ได้ทั้งกับวิธีการทดสอบความปลอดภัยและเครื่องมือรักษาความปลอดภัยที่ใช้วิธีการนี้
DAST มีบทบาทอย่างไรในการรักษาความปลอดภัยของแอปพลิเคชัน?
แม้ว่าการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิกจะไม่จำกัดเฉพาะแอปพลิเคชันหรือเครื่องมือประเภทใดประเภทหนึ่ง แต่โดยทั่วไปแล้วมีสองสิ่งที่เป็นจริงเกี่ยวกับวิธีการและเครื่องมือที่ใช้:
- แอปพลิเคชันที่ทดสอบเป็นแอปพลิเคชันบนเว็บ ในทางทฤษฎีแล้ว DAST สามารถใช้กับแอปพลิเคชันบนเดสก์ท็อปได้เช่นกัน แต่มีรูปแบบส่วนติดต่อผู้ใช้และเทคโนโลยีที่หลากหลายเกินไป ทำให้ไม่สามารถใช้งานได้จริง ความก้าวหน้าล่าสุดทำให้เครื่องมือ DAST สามารถใช้งานได้กับแอปพลิเคชันบนมือถือด้วยเช่นกัน
- โซลูชัน DAST ถูกออกแบบมาเพื่อทำงานเป็นส่วนหนึ่งของกระบวนการอัตโนมัติด้านความปลอดภัยของแอปพลิเคชัน (AppSec) แม้ว่าการทดสอบความปลอดภัยแบบไดนามิกจะสามารถทำได้ด้วยตนเอง แต่ในกรณีนั้นจะถือเป็นส่วนหนึ่งของการทดสอบการเจาะระบบ
คำศัพท์ด้านความปลอดภัยของแอปพลิเคชัน (AppSec) อื่นๆ ที่ใช้ในการอธิบายการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก ได้แก่การทดสอบแบบกล่องดำ (black-box testing) , การสแกนช่องโหว่ (vulnerability scanning ) และการทดสอบจากภายนอกสู่ภายใน (outside-in testing )
เหตุใด DAST จึงมีความสำคัญ?
DAST เป็นส่วนสำคัญของกลยุทธ์ด้านความปลอดภัยของแอปพลิเคชันโดยรวมของคุณ เนื่องจากมีคุณสมบัติดังต่อไปนี้:
- การมองเห็นช่องโหว่และความเสี่ยงแบบเรียลไทม์จากมุมมองภายนอก ช่วยให้ทีมรักษาความปลอดภัยและทีมพัฒนาสามารถมองเห็นปัญหาที่อาจไม่พบจากการทดสอบด้วยวิธีอื่น
- ครอบคลุมอย่างครบถ้วนยิ่งขึ้นในทุกพื้นที่ที่อาจเกิดการโจมตี ครอบคลุมทั้งความปลอดภัยของเนื้อหาแบบไดนามิกและความปลอดภัยของ API ด้วยข้อมูลเชิงลึกที่ลึกซึ้งยิ่งขึ้น รวมถึงการตั้งค่าที่ไม่ถูกต้องและช่องโหว่ในส่วนประกอบต่างๆ
- ความสามารถในการปรับขนาดและความยืดหยุ่นสำหรับกระบวนการพัฒนาแบบ Agile สมัยใหม่และการตรวจสอบความปลอดภัย พร้อมคุณสมบัติการทำงานอัตโนมัติและการบูรณาการเพื่อช่วยสร้างเวิร์กโฟลว์ DevSecOps
DAST ทำงานอย่างไร?
เครื่องมือทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิกจำลองการกระทำของแฮกเกอร์สายดำ แต่ในรูปแบบที่ปลอดภัย:
- โปรแกรมสแกน DAST จะทำการสร้างแผนที่ของแอปพลิเคชันในระหว่างการทำงานโดยใช้เว็บครอว์เลอร์ ในการทำเช่นนี้ มันจะค้นหาหน้าเว็บทั้งหมดของแอปพลิเคชัน ติดตามลิงก์ทั้งหมด และค้นหาฟังก์ชันทั้งหมด (สำหรับเว็บแอปพลิเคชันแบบหน้าเดียว) หากใช้ DAST เพื่อทดสอบ API มันจะติดตามเอกสารคำจำกัดความของ API เพื่อค้นหาจุดเข้าใช้งานที่มีอยู่ทั้งหมด
- เมื่อการสร้างแผนที่เสร็จสมบูรณ์และโปรแกรมสแกนช่องโหว่ได้แผนที่ทั้งหมดของเว็บแอปพลิเคชันแล้ว โปรแกรมจะดำเนินการเข้าถึงตำแหน่งอินพุตแต่ละแห่งที่พบ เช่น ช่องกรอกแบบฟอร์มหรือพารามิเตอร์ API และทำการตรวจสอบในแต่ละตำแหน่ง การตรวจสอบความปลอดภัยจะส่งข้อมูลไปยังเว็บแอปพลิเคชันและวิเคราะห์การตอบสนองและปฏิกิริยา ข้อมูลทดสอบมีจุดประสงค์เพื่อจำลองเนื้อหาที่เป็นอันตรายที่ส่งโดยแฮกเกอร์สายดำ
- เมื่อการตรวจสอบอย่างใดอย่างหนึ่งในระหว่างการสแกน DAST กระตุ้นให้เกิดการตอบสนองจากแอปพลิเคชัน ซึ่งบ่งชี้หรือพิสูจน์ได้ว่ามีช่องโหว่ในเว็บแอปพลิเคชัน ตัวสแกนจะบันทึกตำแหน่งที่แน่นอนและการตอบสนองที่ได้รับเพื่อแสดงให้ผู้ใช้เห็น นอกจากนี้ยังช่วยให้ผู้ทดสอบเจาะระบบสามารถจำลองสถานการณ์การทดสอบด้วยตนเองได้ในภายหลังหากจำเป็น
- โซลูชันการทดสอบแอปพลิเคชันนั้น แตกต่างจากเครื่องมือป้องกันมัลแวร์ตรงที่มันไม่ได้ทำการแก้ไขปัญหา หน้าที่ของมันคือการค้นหาปัญหาด้านความปลอดภัยในแอปพลิเคชัน เช่น ช่องโหว่การโจมตีแบบ SQL injectionหรือCross-site scripting (XSS)และให้ข้อมูลที่ช่วยให้ทีมพัฒนาสามารถแก้ไขความเสี่ยงด้านความปลอดภัยที่พบได้
ประโยชน์ของเครื่องมือ DAST
การทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก (Dynamic Application Security Testing: DAST) เป็นส่วนสำคัญของโปรแกรมทดสอบความปลอดภัยที่สมบูรณ์แบบ ควบคู่ไปกับวิธีการทดสอบความปลอดภัยของแอปพลิเคชันเว็บอื่นๆ เช่น การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ ( Static Application Security Testing: SAST ) (การทดสอบแบบไวท์บ็อกซ์) การทดสอบความปลอดภัยของแอปพลิเคชันแบบโต้ตอบ (Interactive Application Security Testing: IAST) การวิเคราะห์องค์ประกอบซอฟต์แวร์ ( Software Composition Analysis: SCA)และการทดสอบเจาะระบบด้วยตนเอง (Manual Pentesting) อย่างไรก็ตาม DAST ยังมีข้อดีที่โดดเด่นกว่าวิธีการทดสอบอื่นๆ ในแง่ของการปรับปรุงสถานะความปลอดภัย:
- แตกต่างจากวิธีการทดสอบความปลอดภัยอื่นๆ การสแกน DAST สามารถทำได้ในหลายขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ และไม่ขึ้นอยู่กับเฟรมเวิร์กและภาษาโปรแกรมที่ใช้ คุณสามารถเรียกใช้การทดสอบ DAST บนแอปพลิเคชันที่ใช้งานอยู่แล้วโดยไม่ต้องแก้ไขแอปพลิเคชันหรือเซิร์ฟเวอร์แอปพลิเคชันเหล่านั้นแต่อย่างใด ซึ่งเป็นประโยชน์อย่างยิ่งสำหรับแอปพลิเคชันรุ่นเก่า
- DAST ไม่ขึ้นอยู่กับภาษาโปรแกรมที่ใช้สร้างแอปพลิเคชัน ตราบใดที่แอปพลิเคชันมีส่วนติดต่อผู้ใช้บนเว็บ (ใช้ HTML, JavaScript และเทคโนโลยีเว็บฝั่ง front-end อื่นๆ) เครื่องมือ DAST ก็สามารถทดสอบได้ นอกจากนี้ โซลูชัน DAST ขั้นสูงยังสามารถทดสอบ API ของแอปพลิเคชันได้อีกด้วย
- เนื่องจาก DAST จำลองการกระทำของผู้ใช้ จึงมักมีอัตราผลบวกเท็จและผลลบเท็จต่ำกว่าเทคโนโลยีการทดสอบอื่นๆ โดยเฉพาะเครื่องมือ SAST
อย่างไรก็ตาม การทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิกก็มีข้อเสียบางประการเมื่อเทียบกับวิธีการทดสอบความปลอดภัยของแอปพลิเคชันอื่นๆ เช่นกัน
- DAST สามารถทดสอบได้เฉพาะส่วนของแอปพลิเคชันที่สามารถทำงานได้แล้วเท่านั้น หากซอร์สโค้ดของแอปพลิเคชันมีส่วนที่พัฒนาแล้วแต่ยังไม่ได้นำไปใช้งาน เครื่องมือ DAST จะไม่สามารถทดสอบส่วนเหล่านั้นได้
- เครื่องมือทดสอบความปลอดภัยแบบไดนามิกบางตัวอาจมีปัญหาในการเข้าถึงและทดสอบส่วนต่างๆ ของแอปพลิเคชันที่ถูกจำกัดด้วยกลไกการตรวจสอบสิทธิ์และการอนุญาตที่ไม่เป็นไปตามมาตรฐาน และอาจพบว่ายากที่จะติดตามตรรกะทางธุรกิจ อย่างไรก็ตาม เครื่องมือ DAST ระดับมืออาชีพจะมีโมดูลแนะนำด้วยตนเองที่ออกแบบมาเพื่อจำลองการกระทำของผู้ใช้และติดตามเกตเวย์การตรวจสอบสิทธิ์ ตลอดจนตรรกะทางธุรกิจ เช่น แบบฟอร์มที่ซับซ้อน
- หากไม่ปรับแต่งอย่างระมัดระวัง เครื่องมือ DAST บางอย่างอาจรบกวนการทำงานปกติของแอปพลิเคชันเมื่อใช้งานในสภาพแวดล้อมการผลิต ตัวอย่างเช่น กระบวนการทดสอบอาจนำข้อมูลตัวอย่างเข้าไปในที่เก็บข้อมูลของแอปพลิเคชัน หรือการทดสอบอาจส่งผลกระทบต่อประสิทธิภาพของแอปพลิเคชัน ด้วยเหตุนี้ วิธีปฏิบัติที่ดีที่สุดคือการเรียกใช้เครื่องมือ DAST ในสภาพแวดล้อมทดสอบหรือในสภาพแวดล้อมจำลองที่เหมือนกับสภาพแวดล้อมการผลิตทุกประการ แทนที่จะทดสอบโดยตรงในสภาพแวดล้อมการผลิต
ประเภทของการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก
แม้ว่าจะไม่มีการแบ่งประเภทย่อยอย่างเป็นทางการของ DAST แต่ผู้เชี่ยวชาญด้านความปลอดภัยใช้ลักษณะเฉพาะของเครื่องมือเพื่อแบ่งเครื่องมือ DAST ออกเป็นสองกลุ่มอย่างไม่เป็นทางการ ได้แก่ DAST สมัยใหม่และ DAST แบบดั้งเดิม ต่อไปนี้คือความสามารถหลักที่ใช้ในการแยกแยะความแตกต่างระหว่างทั้งสองกลุ่ม:
- ระบบอัตโนมัติและการบูรณาการ: เครื่องมือ DAST แบบดั้งเดิมได้รับการออกแบบมาสำหรับการสแกนด้วยตนเองแบบเฉพาะกิจ แม้ว่ากระบวนการสแกนจะดำเนินการโดยอัตโนมัติ แต่ก็ไม่มีระบบอัตโนมัติอื่นใดเพิ่มเติม เครื่องมือนี้เพียงแค่สร้างและแสดงรายการช่องโหว่ด้านความปลอดภัยที่พบเท่านั้น ในทางกลับกัน เครื่องมือ DAST สมัยใหม่ได้รับการออกแบบมาให้ผู้ใช้มองไม่เห็นและทำงานอยู่เบื้องหลังเป็นส่วนหนึ่งของวงจรการพัฒนาซอฟต์แวร์ (SDLC) โดยปกติจะเปิดใช้งานโดยเซิร์ฟเวอร์อัตโนมัติ เช่น Jenkins จากนั้นผลการสแกนจะปรากฏให้เห็นเป็นตั๋วในระบบติดตามปัญหาของนักพัฒนา
- การยืนยัน/ตรวจสอบช่องโหว่: เครื่องมือ DAST แบบดั้งเดิมทำการทดสอบแบบง่ายๆ ซึ่งไม่เกินไปกว่าการส่งคำขอ รับการตอบกลับ และตัดสินใจว่าการตอบกลับนั้นบ่งชี้ถึงช่องโหว่หรือไม่ เครื่องมือเหล่านั้นไม่มีวิธีการอื่นใดในการยืนยันช่องโหว่ ในทางกลับกัน เครื่องมือ DAST สมัยใหม่มักทำการตรวจสอบที่ยืนยันช่องโหว่ได้อย่างแน่นอน 100% และมีหลักฐานการโจมตี ทำให้ไม่จำเป็นต้องมีการยืนยันด้วยตนเองจากผู้ทดสอบการเจาะระบบหรือวิศวกรด้านความปลอดภัยอีกต่อไป
เครื่องมือ DAST ส่วนใหญ่เป็นผลิตภัณฑ์เชิงพาณิชย์ แต่ก็มีทางเลือกแบบโอเพนซอร์สอยู่บ้าง อย่างไรก็ตาม เนื่องจากฟังก์ชันการทำงานที่จำกัด ซอฟต์แวร์โอเพนซอร์ส เช่น OWASP Zed Attack Proxy (ZAP) จึงมักถูกมองว่าเป็น DAST รุ่นเก่า โครงการโอเพนซอร์สที่เกี่ยวข้องหลายโครงการเป็นเครื่องมือทดสอบการเจาะระบบด้วยตนเอง ไม่ใช่เครื่องมือสแกนความปลอดภัยของแอปพลิเคชัน
เครื่องมือ DAST บางตัวที่ถือว่าทันสมัยเนื่องจากตรงตามเกณฑ์ทั้งหมดที่ระบุไว้ข้างต้น ได้แก่InvictiและAcunetix โดย Invictiโซลูชันทั้งสองนี้มีระบบอัตโนมัติและการบูรณาการอย่างเต็มรูปแบบ รวมถึงการยืนยันช่องโหว่ด้วย
การสแกนความปลอดภัยของแอปพลิเคชันแบบไดนามิกคืออะไร?
แม้ว่า DAST จะหมายถึงทั้งวิธีการทดสอบด้วยตนเองและแบบอัตโนมัติ แต่การสแกนความปลอดภัยของแอปพลิเคชันแบบไดนามิก (DASS) เป็นส่วนย่อยของ DAST ที่ใช้การทดสอบแบบอัตโนมัติเท่านั้นในการประเมินความปลอดภัยของแอปพลิเคชันในสภาพแวดล้อมการทำงานจริง โดยจำลองการโจมตีในโลกแห่งความเป็นจริง แตกต่างจากการวิเคราะห์แบบคงที่ซึ่งตรวจสอบโค้ดโดยไม่เรียกใช้งาน DASS จะโต้ตอบกับแอปพลิเคชันขณะที่กำลังทำงานอยู่ เพื่อระบุช่องโหว่ต่างๆ เช่น SQL injection, XSS และข้อบกพร่องด้านการตรวจสอบสิทธิ์ ด้วยการจำลองมุมมองของผู้โจมตีภายนอก DASS จึงให้ข้อมูลเชิงลึกที่นำไปใช้ได้จริงเกี่ยวกับจุดอ่อนที่สามารถใช้ประโยชน์ได้ และช่วยให้มั่นใจได้ถึงความปลอดภัยที่แข็งแกร่งในสถานการณ์ที่เหมือนกับการใช้งานจริง วิธีการนี้มีความสำคัญอย่างยิ่งในการระบุปัญหาขณะทำงานที่วิธีการแบบคงที่อาจมองข้ามไป ซึ่งช่วยเสริมสร้างความปลอดภัยโดยรวมของแอปพลิเคชัน
เทคโนโลยีประกอบของ DAST
จุดประสงค์ของการทดสอบความปลอดภัยของแอปพลิเคชันแบบไดนามิก (DAST) คือการสแกนแอปพลิเคชันและค้นหาช่องโหว่ อย่างไรก็ตาม ในสภาพแวดล้อมส่วนใหญ่ การทำเพียงแค่นั้นยังไม่เพียงพอ นั่นคือเหตุผลที่เครื่องมือ DAST มักมีฟังก์ชันเพิ่มเติมหรือมาพร้อมกับซอฟต์แวร์เสริม ซึ่งอาจรวมถึงความสามารถดังต่อไปนี้:
- การค้นหาทรัพย์สินบนเว็บ : โซลูชัน DAST ที่ทันสมัยและล้ำหน้าที่สุดในปัจจุบัน ไม่เพียงแต่สามารถค้นหาช่องโหว่ในแอปพลิเคชันเท่านั้น แต่ยังสามารถค้นหาเว็บไซต์ แอปพลิเคชัน หรือแม้แต่ API ได้อีกด้วย ซึ่งมีความสำคัญอย่างยิ่งในสภาพแวดล้อมขององค์กรขนาดใหญ่ ที่ทีมรักษาความปลอดภัยอาจไม่มีรายการทรัพย์สินบนเว็บทั้งหมดที่ธุรกิจดำเนินการอยู่
- การประเมินช่องโหว่ : ในองค์กรขนาดใหญ่ จำนวนช่องโหว่อาจมีมากถึงหลายพันรายการ ทำให้ทีมรักษาความปลอดภัยไม่สามารถตรวจสอบและจัดลำดับความสำคัญด้วยตนเองได้ โซลูชัน DAST ที่ทันสมัยและล้ำหน้าจะกำหนดลำดับความสำคัญให้กับช่องโหว่โดยอัตโนมัติ โดยพิจารณาจากปัจจัยต่างๆ เช่น ผลกระทบที่อาจเกิดขึ้น ความง่ายในการโจมตี หรือแม้แต่ความสำคัญทางธุรกิจของสินทรัพย์นั้นๆ これにより ทีมรักษาความปลอดภัยจึงสามารถมุ่งเน้นการแก้ไขไปที่ความเสี่ยงด้านความปลอดภัยที่อาจนำไปสู่ผลกระทบร้ายแรง เช่น การรั่วไหลของข้อมูลได้
- การจัดการช่องโหว่ : หากจำนวนช่องโหว่มีมาก การติดตามสถานะการแก้ไขด้วยตนเองแทบจะเป็นไปไม่ได้ นั่นคือเหตุผลที่เครื่องมือ DAST สมัยใหม่มาพร้อมกับระบบภายในที่ช่วยให้ทีมรักษาความปลอดภัยสามารถระบุสถานะการแก้ไขได้ รวมถึงมีอินเทอร์เฟซสำหรับการจัดการช่องโหว่โดยอัตโนมัติในระบบติดตามปัญหา ซึ่งรวมถึงการผสานรวมที่สามารถทำให้โปรแกรมสแกนช่องโหว่ทำการทดสอบช่องโหว่ที่ถูกระบุว่าแก้ไขแล้วในระบบติดตามปัญหาซ้ำโดยอัตโนมัติได้
แนวปฏิบัติที่ดีที่สุดของ DAST
การใช้งาน DAST แบบดั้งเดิมคือการสแกนเว็บไซต์ด้วยตนเองเป็นครั้งคราว หรือใช้การสแกนช่องโหว่ในขั้นตอนสุดท้ายของการพัฒนาแอปพลิเคชัน เช่น บนเซิร์ฟเวอร์ทดสอบหรือเซิร์ฟเวอร์ใช้งานจริง แต่แนวทางนี้ไม่แนะนำอีกต่อไปแล้ว โซลูชัน DAST สมัยใหม่มาพร้อมกับอินเทอร์เฟซที่ช่วยให้คุณใช้เครื่องมือ DAST ในสามขั้นตอนที่แตกต่างกันของการพัฒนาแอปพลิเคชัน:
- การพัฒนาในระยะเริ่มต้น (shift left): เครื่องมือ DAST สมัยใหม่ได้รับการออกแบบมาเพื่อใช้ใน สภาพแวดล้อม DevOps/DevSecOpsเพื่อทดสอบให้เร็วที่สุดเท่าที่จะเป็นไปได้ ตั้งแต่การสร้างแอปพลิเคชันครั้งแรก ขอแนะนำให้ทำการสแกน DAST บนแอปพลิเคชันที่ใช้งานจริงโดยเร็วที่สุด เพื่อกำจัดช่องโหว่ก่อนที่จะเกิดขึ้นในขั้นตอนต่อๆ ไป การทดสอบความปลอดภัยควรเป็นส่วนหนึ่งของไปป์ไลน์ CI/CD เช่นเดียวกับการทดสอบการทำงาน
- การทดสอบก่อนวางจำหน่าย: เนื่องจากฟังก์ชันการทำงานของแอปพลิเคชันมักจะเข้าถึงได้อย่างสมบูรณ์ก็ต่อเมื่อโครงสร้างแอปพลิเคชันทั้งหมดเชื่อมโยงเข้าด้วยกันแล้ว จึงขอแนะนำให้ทำการทดสอบความปลอดภัยเป็นส่วนหนึ่งของกระบวนการก่อนวางจำหน่าย แอปพลิเคชันควรได้รับการติดตั้งใช้งานอย่างเต็มรูปแบบเหมือนกับที่จะใช้งานจริงในสภาพแวดล้อมการผลิต และควรได้รับการทดสอบอย่างละเอียดถี่ถ้วนในเวลานั้น โดยไม่ขึ้นอยู่กับการทดสอบในช่วงการพัฒนาที่ผ่านมา
- การปรับแต่งหลังการเปิดตัวตามปกติ (เลื่อนไปทางขวา): การสแกนด้วยเครื่องมือ DAST ที่ทันสมัยนั้นไม่รุกล้ำระบบมากเท่ากับเครื่องมือแบบเก่า และสามารถปรับแต่งให้ปลอดภัยได้แม้ในสภาพแวดล้อมการใช้งานจริง การปรับแต่งดังกล่าวรวมถึงการตรวจสอบให้แน่ใจว่าไม่มีข้อมูลทดสอบถูกนำเข้าสู่ระบบการผลิตหรือลบออกจากระบบ ไม่มีการส่งอีเมลทดสอบ และปริมาณคำขอไม่ขัดขวางการทำงานปกติของแอปพลิเคชัน
หากคุณไม่รู้สึกสบายใจกับการทดสอบความปลอดภัยในสภาพแวดล้อมการใช้งานจริง ให้กำหนดกระบวนการทดสอบเป็นระยะกับสำเนาล่าสุดของสภาพแวดล้อมการใช้งานปัจจุบัน ตารางเวลาที่แนะนำคือการสแกนหาช่องโหว่ที่มีความรุนแรงสูงทุกวัน และทำการสแกนแบบเต็มรูปแบบทุกสัปดาห์ นอกเหนือจากการครอบคลุมการเปลี่ยนแปลงที่ไม่คาดคิดใดๆ ที่เกิดขึ้นกับแอปพลิเคชันแล้ว การสแกนเหล่านี้อาจเปิดเผยช่องโหว่ใหม่ๆ ที่เกิดจากการเปลี่ยนแปลงในการกำหนดค่าการปรับใช้ หรือการตรวจสอบความปลอดภัยใหม่ๆ ที่มาพร้อมกับการอัปเดตเครื่องมือ DAST เพื่อรองรับช่องโหว่และการโจมตีที่ค้นพบใหม่
ยกระดับความปลอดภัยของคุณด้วย DAST + IAST ที่ทำงานร่วมกันได้อย่างลงตัว
เครื่องมือทดสอบความปลอดภัยของแอปพลิเคชันส่วนใหญ่มักตรวจไม่พบช่องโหว่ที่มีความเสี่ยงสูง และแสดงผลผิดพลาดที่ทำให้เสียเวลา อีกทั้งยังทำให้ผู้พัฒนาต้องเดาว่าช่องโหว่แต่ละจุดอยู่ที่ใด
เครื่องมือสแกนแบบไดนามิก (DAST) ของ Invicti ขึ้นชื่อเรื่องการครอบคลุมช่องโหว่ ความแม่นยำ และข้อมูลเชิงลึกที่เหนือกว่าเครื่องมืออื่นๆ และด้วยการเปิดตัวการสแกนแบบโต้ตอบอย่างแท้จริง (IAST) ความแตกต่างจึงยิ่งมากขึ้นไปอีก
เซ็นเซอร์ IAST (Invicti Shark) ทำงานร่วมกับเครื่องสแกน DAST เพื่อ:
- ค้นพบช่องโหว่ได้มากกว่า DAST หรือ IAST เพียงอย่างเดียวเซนเซอร์ IAST ช่วยให้โปรแกรมตรวจสอบช่องโหว่เข้าถึงทุกส่วนของแอปพลิเคชันของคุณ ดังนั้นจึงไม่มีช่องโหว่ใดถูกมองข้ามไป
- ลดจำนวนผลลัพธ์ที่ผิดพลาดเซ็นเซอร์ IAST และเครื่องสแกน DAST ทำงานร่วมกันเพื่อยืนยันว่าช่องโหว่ใดเป็นของจริง เมื่อรวมกับการสแกนแบบอิงหลักฐาน (Proof-Based Scanning™) จะช่วยประหยัดเวลาให้ทีมของคุณได้หลายร้อยชั่วโมงต่อเดือน
- แก้ไขปัญหาได้รวดเร็วยิ่งขึ้นเซ็นเซอร์ IAST ระบุตำแหน่งที่แน่นอนของช่องโหว่ต่างๆ ทำให้ผู้พัฒนาสามารถแก้ไขได้เร็วกว่าที่เคย
สแกนทุกไฟล์ แม้แต่ไฟล์ที่ซ่อนอยู่
การสแกนส่วนใหญ่พลาดไฟล์ที่ไม่ได้เชื่อมโยงและไฟล์ที่ซ่อนอยู่ เนื่องจากโปรแกรมรวบรวมข้อมูลไม่สามารถมองเห็นไฟล์เหล่านั้นได้ การใช้งานเซนเซอร์ IAST ของ Invicti ภายในสภาพแวดล้อมการทำงานของคุณ จะช่วยให้คุณมองเห็นภาพรวมของแบ็กเอนด์ของเว็บแอปพลิเคชันได้ดียิ่งขึ้น ซึ่งรวมถึงข้อมูลเกี่ยวกับไฟล์ที่เว็บแอปพลิเคชันใช้งาน ตลอดจนการกำหนดเส้นทางภายในเว็บแอปพลิเคชัน เมื่อมีการกำหนดเส้นทาง API ของเว็บ คุณจะสามารถค้นหา API ที่เว็บแอปพลิเคชันใช้งานได้
Invicti ยังตรวจจับข้อบกพร่องในการควบคุมการเข้าถึง API ทั่วไป เช่น การอนุญาตระดับวัตถุที่เสียหาย (BOLA) รูปแบบเฉพาะของการอ้างอิงวัตถุโดยตรงที่ไม่ปลอดภัย (IDOR) รวมถึงการอนุญาตระดับฟังก์ชันที่เสียหาย (BFLA) ด้วยการจำลองความพยายามในการเข้าถึงและการเรียกใช้ฟังก์ชันที่ไม่ได้รับอนุญาตในระหว่างการทดสอบแบบไดนามิก Invicti ช่วยให้มั่นใจได้ว่า API ของคุณบังคับใช้การควบคุมการอนุญาตที่เข้มงวดและมีประสิทธิภาพ
ด้วย Invicti คุณยังสามารถนำเข้าไฟล์คำจำกัดความ API และลิงก์ต่างๆ เพื่อทำการทดสอบ API ทั้งหมดของคุณที่ใช้สถาปัตยกรรม REST, SOAP หรือ GraphQL ได้อีกด้วย
ตอนนี้คุณสามารถมั่นใจได้ว่าทุกส่วนของทุกหน้าเว็บได้รับการวิเคราะห์และทดสอบแล้ว ซึ่งหมายความว่าผู้ไม่ประสงค์ดีจะมีช่องทางในการโจมตีคุณน้อยลง
อย่าแค่สแกนหาช่องโหว่ — จงป้องกันช่องโหว่เหล่านั้น
หากไฟล์การกำหนดค่าในเครื่องของคุณมีการตั้งค่าที่ไม่ถูกต้อง อาจนำไปสู่ช่องโหว่ที่คุณจะต้องแก้ไขในภายหลัง เครื่องมือสแกน DAST ส่วนใหญ่ไม่สามารถเข้าถึงไฟล์เหล่านี้ได้ แต่ Invicti สามารถทำได้ด้วยเซ็นเซอร์ IAST
ตอนนี้คุณจะได้รับการแจ้งเตือนหากการตั้งค่าของคุณมีช่องโหว่ที่อาจนำไปสู่การโจมตีได้
นอกจากนี้ คุณจะได้รับคำแนะนำเกี่ยวกับแนวทางปฏิบัติที่ดีที่สุด ซึ่งจะแสดงให้คุณเห็นถึงวิธีการปรับปรุงสถานะความปลอดภัยของคุณ เพื่อป้องกันไม่ให้เกิดช่องโหว่เพิ่มเติมตั้งแต่แรก
แก้ไขช่องโหว่ได้เร็วขึ้นด้วยการระบุตำแหน่งของช่องโหว่ได้อย่างแม่นยำ
เมื่อนักพัฒนาของคุณไม่ทราบตำแหน่งที่แน่นอนของช่องโหว่ เวลาที่พวกเขาใช้ในการค้นหาจะเพิ่มขึ้นอย่างรวดเร็ว นี่คือวิธีที่ Invicti ช่วยให้คุณค้นหาและแก้ไขปัญหาด้านความปลอดภัยได้เร็วขึ้น:
- เซ็นเซอร์ IAST จะเชื่อมต่อกับระบบรันไทม์ของแอปพลิเคชัน
- เอ็นจิ้น DAST จะทำการทดสอบหาช่องโหว่
- เมื่อเอ็นจิ้น DAST ตรวจพบช่องโหว่ เซนเซอร์ IAST จะให้รายละเอียดเกี่ยวกับปัญหา โดยมักจะระบุรายละเอียดลงไปถึงชื่อไฟล์และหมายเลขบรรทัดอย่างเฉพาะเจาะจง
- ขึ้นอยู่กับเทคโนโลยีและประเภทของช่องโหว่ ข้อมูลเชิงลึกของ IAST อาจรวมถึงเพย์โหลดที่ถูกฉีดเข้าไป ผลลัพธ์ของการโจมตี และข้อมูลการติดตามการทำงานที่เกิดจากข้อผิดพลาด
ตอนนี้ทีมพัฒนาของคุณจะใช้เวลาน้อยลงในการค้นหาช่องโหว่ด้านความปลอดภัย และใช้เวลามากขึ้นในการพัฒนาผลิตภัณฑ์ของคุณ
เครื่องมือสแกนความปลอดภัยเว็บไซต์: สแกนเว็บไซต์ของคุณเพื่อหาช่องโหว่
ใช้เครื่องมือสแกนความปลอดภัยเว็บไซต์ของ Invicti เพื่อระบุช่องโหว่ด้านความปลอดภัยที่แท้จริงและสามารถถูกโจมตีได้ในเว็บไซต์ แอปพลิเคชันบนเว็บ และ API สมัยใหม่ แพลตฟอร์ม Invicti สร้างขึ้นบน DAST ซึ่งเป็นผู้นำในอุตสาหกรรม ช่วยให้ทีมรักษาความปลอดภัยและทีมพัฒนาสามารถสแกนช่องโหว่ ตรวจสอบผลลัพธ์ และแก้ไขความเสี่ยงโดยอัตโนมัติโดยไม่ทำให้การส่งมอบงานช้าลง
เว็บไซต์สมัยใหม่ไม่ได้เป็นเพียงแค่หน้า HTML อีกต่อไปแล้ว – แต่เป็นแอปพลิเคชันแบบไดนามิกที่ขับเคลื่อนด้วย API มีฟังก์ชันการทำงานที่ซับซ้อนและมีช่องโหว่ให้โจมตีมากขึ้น การตรวจสอบส่วนหัวด้านความปลอดภัยขั้นพื้นฐานหรือเครื่องมือสแกนแบบโอเพนซอร์สจึงไม่เพียงพอ คุณจำเป็นต้องมีเครื่องมือสแกนช่องโหว่เว็บที่สามารถจำลองการโจมตีจริง ตรวจสอบความถูกต้องของสิ่งที่ค้นพบ และปรับขนาดได้ตามกระบวนการพัฒนาของคุณ
BEV Cyber Security ตัวแทนจำหน่ายอย่างเป็นทางการ
ด้าน IT & Cyber Security อันดับ 1 ที่หลายองค์กรเชื่อมั่น

เพิ่มความปลอดภัยแบบเหนือชั้นให้กับข้อมูลในองค์กรของคุณ
BEV Cyber Security มีโซลูชันมากมายที่ช่วยให้ธุรกิจและองค์กรของคุณได้รับการปกป้อง ป้องกัน และลดความเสี่ยงด้านสินทรัพย์ดิจิทัลของคุณจากภัยอันตรายที่อาจแฝงมาโดยการโจมตีทางอินเทอร์เน็ตเพื่อไม่ให้คุณต้องตกเป็นเหยื่อของการโจมตีทางไซเบอร์ อีกทั้ง BEV Cyber ยังมีโซลูชันที่คอยตรวจสอบระบบในองค์กรและตรวจหาช่องโหว่พร้อมแจ้งเตือนไม่ให้ธุรกิจของคุณเกิดอันตราย ซึ่งสามารถมั่นใจได้เลยว่าไม่ว่าคุณจะอยู่ที่ไหนสินทรัพย์ดิจิทัลของคุณจะปลอดภัยได้อย่างหมดห่วง
WHY BEV?
• เราเป็นตัวแทนจำหน่ายอย่างเป็นทางการเจ้าเดียวในประเทศไทยของหลากหลายแบรนด์ชั้นนำระดับโลก
• อันดับ 1 ด้านบริการเทคโนโลยีทั้งซอฟต์แวร์และระบบห้องประชุมพร้อมทีมงานมืออาชีพที่คอย support ตลอด 24 ชั่วโมง
• ตอบสนองทุกความต้องการของลูกค้าด้วยราคาที่ดีที่สุด
Contact us!
ติดต่อขอใบเสนอราคาสำหรับองค์กรอย่างเร่งด่วนได้ทันที หรือสอบถามเกี่ยวกับสินค้าเพิ่มเติมได้ที่ LINE : @birdseyeview และ E-mail : leadcrm@birdseyeview.co.th
Tel. : 02-114-8364 หรือ 085-556-5466, 084-463-4664, 081-841-9102 และ 088-153-3303
